Forestil dig dette: du åbner Twitter og ser Riot Games offentligt grine af snydere, med billedteksten “tillykke med din splinternye papirvægt til $6k” på et billede af deres hardware — og pludselig begynder du at betragte dit eget PC-kabinet med nervøs mistanke. Det var præcis, hvad der skete i sidste uge for tusindvis af Valorant spillere over hele verden.
Det, der udspillede sig, er mindre en historie om anti-cheat-software og mere et mesterstykke i, hvordan en enkelt dårligt bedømt joke kan udløse masspanik — og tvinge et stort spilstudie i nødberedskab.
Hvad der skete: Vanguard-opdateringen, DMA-snyd og “den røde dødsskærm”
Den 19. maj udsendte Riot en Vanguard-opdatering, der specifikt var målrettet mod en kategori af high-end snyd-hardware kendt som DMA-kort — Direct Memory Access-enheder. Disse forbindes via SATA- eller NVMe-grænseflader og opererer under detektionsgrænsen for traditionelle anti-cheat-metoder, hvilket i praksis gør snydere usynlige for de fleste beskyttelsessystemer.
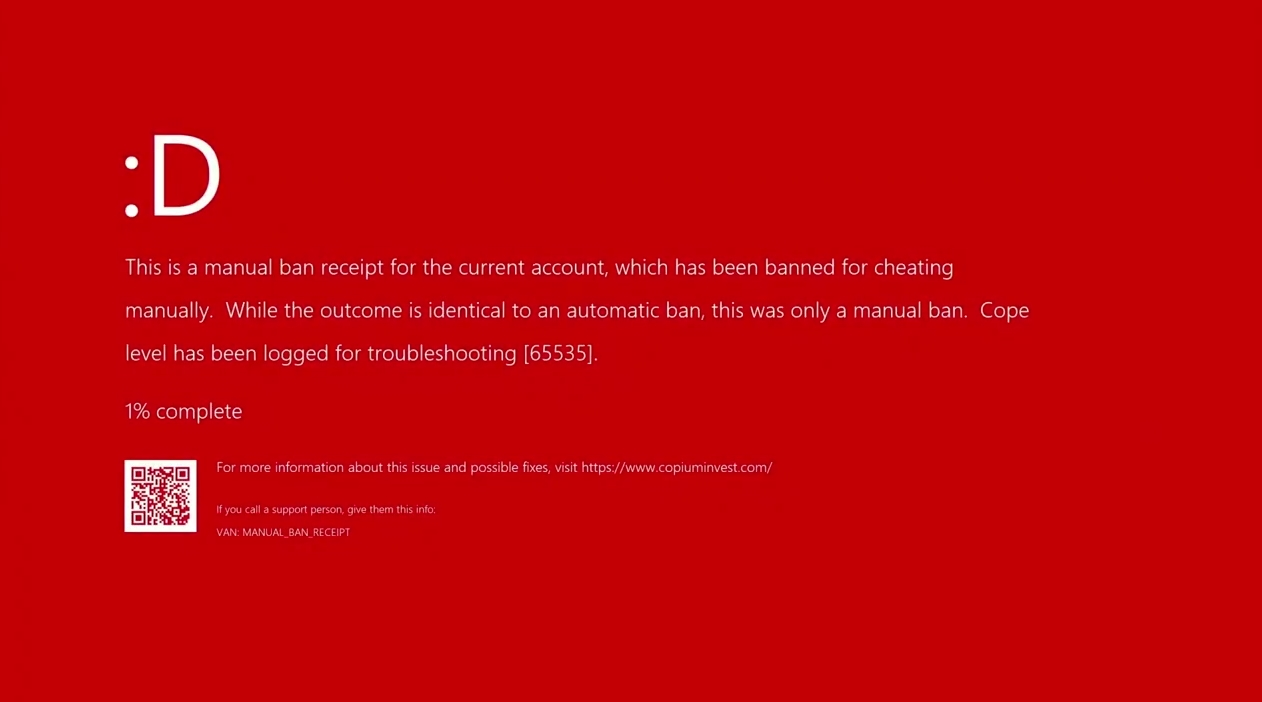
Kort efter opdateringen blev rullet ud, begyndte skærmbilleder af røde fejlskærme at cirkulere online, ledsaget af påstande om, at pc'er var blevet fuldstændigt ubrugelige. Riot hældte benzin på bålet ved at dele et billede af flere påvirkede DMA-enheder med teksten: “Tillykke til ejerne af en splinterny papirvægt til $6k.”
Opslaget spredte sig øjeblikkeligt. En betydelig del af spillerbasen tog det bogstaveligt — anti-cheaten ødelagde nu fysisk hardware. Panik fejede gennem Reddit, Discord-servere og gamingfora i løbet af få timer.
Hvad Vanguard faktisk gør ved din pc — og hvad den ikke kan gøre
Riot blev tvunget til at udsende en detaljeret afklaring: “Vanguard beskadiger ikke hardware eller deaktiverer dine enheder. Billedet, vi delte, er et billede af snyd-hardware-enheder, der sælges udelukkende til snyd i Valorant.”
Firmaet forklarede derefter den tekniske mekanisme: Vanguard kobler sig til CPU'ens indbyggede sikkerhedsfunktion kaldet IOMMU — Input-Output Memory Management Unit — for at opdage og neutralisere DMA-kort, mens IOMMU-beskyttelser er aktive.
I enkle vendinger: Vanguard ødelægger ikke fysisk noget. Det gør DMA-hardware ubrugelig til snyd i Valorant — men det forvandler ikke dit setup til en dyr dørstopper.
Almindelige spillere uden DMA-udstyr vil opleve nul hardware-relaterede problemer. Opdateringen er udelukkende målrettet DMA-baserede snyd-enheder.
Her er en klart opdeling af, hvad der blev frygtet, versus hvad der faktisk sker:
| Hvad folk hævdede online | Hvad der faktisk sker |
|---|---|
| Vanguard ødelægger pc'er | Vanguard blokerer DMA-enheder via IOMMU |
| Anti-cheat beskadiger hardware | Der opstår ingen fysisk hardwarebeskadigelse |
| Normale spillere er i fare | Kun ejere af DMA-snyd-hardware er påvirket |
| Windows-geninstallation påkrævet | Kun snydesoftware mister funktionalitet |
| Vanguard handler, selv uden Valorant installeret | DMA-blokering fungerer på systemniveau kontinuerligt |
Hvorfor IOMMU er vigtigt — og hvad kernel-niveau anti-cheat virkelig betyder
Vanguard er en anti-cheat på kernel-niveau, hvilket betyder, at den opererer med den dybeste mulige adgang til dit styresystem. Siden dens introduktion til Valorant i 2020 har den været en lynafleder for kontroverser — spillere har rejst bekymringer om sikkerhed, nedbrud midt i spillet og hændelser, hvor Vanguard midlertidigt forhindrede lanceringen af urelaterede spil fra andre udviklere.
At køre på kernel-niveau betyder, at Vanguard er aktiv fra systemets opstart og har betydeligt bredere synlighed end en typisk applikation. Det er netop det, der gør det muligt for den at fange DMA-snyd — og netop det, der foruroliger en del af spillerbasen.
DMA-enheder er ikke billige scripts downloadet fra et lyssky forum. De er fysisk hardware, der forbindes via SATA eller NVMe og opererer under radaren for konventionelle detektionsmetoder. Et komplet DMA-snydopsætning kan koste alt fra $500 til flere tusinde dollars — hvilket er præcis grunden til, at Riots "papirvægt"-stik landede, som det gjorde.
Det ubehagelige spørgsmål: Hvad med spillere, der aldrig har snydt?
Det er her, historien bliver en smule mere uklar. En række spillere, der hævder, at de aldrig har brugt snydesoftware, rapporterede også problemer efter opdateringen — og påstod, at Vanguard fejlagtigt flaggede deres hardware som snydudstyr.
Riot har ikke givet et direkte svar på disse specifikke sager. Virksomheden fastholder, at almindelige brugere ikke er påvirket, men klager på Reddit fortsætter med at hobe sig op.
Det er ikke første gang, mønsteret har udspillet sig. En næsten identisk situation opstod i 2024, hvor brugere på samme måde påstod, at en Vanguard-opdatering efterlod pc'er ubrugelige. Dengang udtalte Riot, at de ikke kunne verificere de rapporterede hændelser.
Det betyder ikke nødvendigvis, at Riot er uærlige — falske positiver i anti-cheat-systemer har legitime tekniske forklaringer. Men den tilbagevendende cyklus af "opdatering → klager → benægtelse" er stille og roligt ved at underminere tilliden blandt spillere, der ikke har gjort noget galt.
Hvad Valorant Spillere har brug for at vide det lige nu
Hvis du spiller Valorant eller League of Legends, og du er bekymret for, hvad Vanguard gør ved dit system, er her den aktuelle situation i praktiske vendinger:
- Standardhardware er sikker. Din GPU, RAM, lagerdrev og andre almindelige komponenter bliver ikke berørt af Vanguard.
- DMA-kort blokeres via IOMMU. Hvis du ejer en af disse enheder, vil den ikke længere fungere, mens IOMMU-beskyttelse er aktiveret.
- IOMMU er stadig påkrævet for at starte Valorant. Dette krav er ikke ændret — du kan ikke deaktivere IOMMU for at omgå blokeringen og stadig spille.
- Røde skærme og nedbrud er ikke tegn på fysisk skade. Hvis du ser fejl, er dette højst sandsynligt et kompatibilitetsproblem eller en falsk positiv — ikke en ødelagt komponent.
- Hvis du mener, at du er blevet markeret fejlagtigt, kontakt Riot support med en detaljeret beskrivelse af din hardwareopsætning.
Hvad der venter: Anti-cheat-våbenkapløbet bliver alvorligt
Denne hændelse er et symptom på en dybere og eskalerende konflikt. Situationen har genantændt en bred debat om, hvor aggressive anti-cheat-foranstaltninger i konkurrencespil bør tillades at blive. DMA-snyd er ikke længere et softwareproblem — det er fysisk hardware, konstrueret og solgt specifikt for at besejre anti-cheat-systemer. Når snydere er villige til at bruge tusindvis af dollars på specialbygget udstyr, har udviklere ikke andet valg end at svare igen på samme systemniveau.
Riot har været eksplicitte om deres intentioner: “Vi vil fortsætte med at investere i anti-cheat for at beskytte den konkurrencemæssige integritet, og vi vil fortsætte med at være så gennemsigtige som muligt om, hvordan disse systemer fungerer.”
For legitime spillere er opdateringen gode nyheder — tusindvis af dollars værd af snyd-hardware er reduceret til en dyr papirvægt. For det bredere Valorant økosystem er det et betydningsfuldt skridt mod et renere konkurrencemiljø.
Men den vedvarende frustration er berettiget. Riot antændte panikken med deres eget opslag — og det er en påmindelse om, hvor tynd linjen er mellem et selvsikkert PR-tiltag og en fuldblæst fællesskabskrise. Næste gang virksomheden vil fejre en sejr mod snydere, kan det være værd at sikre, at budskabet lander rigtigt: det er snydet, der bliver gjort ubrugeligt, ikke din PC.