Imaginez : vous ouvrez Twitter et voyez Riot Games se moquer publiquement des tricheurs, légendant une photo de leur matériel avec « félicitations pour votre tout nouveau presse-papiers à 6 000 $ » — et soudain, vous commencez à regarder votre propre boîtier PC avec une suspicion nerveuse. C’est exactement ce qui est arrivé la semaine dernière à des milliers de Valorant joueurs à travers le monde.
Ce qui s’est déroulé est moins une histoire de logiciel anti-triche qu’une leçon magistrale sur la façon dont une seule blague malavisée peut déclencher une panique de masse — et forcer un grand studio de jeu à passer en mode gestion de crise d’urgence.
Ce qui s’est passé : la mise à jour Vanguard, les cheats DMA et l’« écran rouge de la mort »
Le 19 mai, Riot a déployé une mise à jour de Vanguard ciblant spécifiquement une catégorie de matériel de triche haut de gamme connue sous le nom de cartes DMA — les dispositifs d’accès direct à la mémoire (Direct Memory Access). Celles-ci se connectent via des interfaces SATA ou NVMe et opèrent sous le seuil de détection des méthodes anti-triche traditionnelles, rendant effectivement les tricheurs invisibles pour la plupart des systèmes de protection.
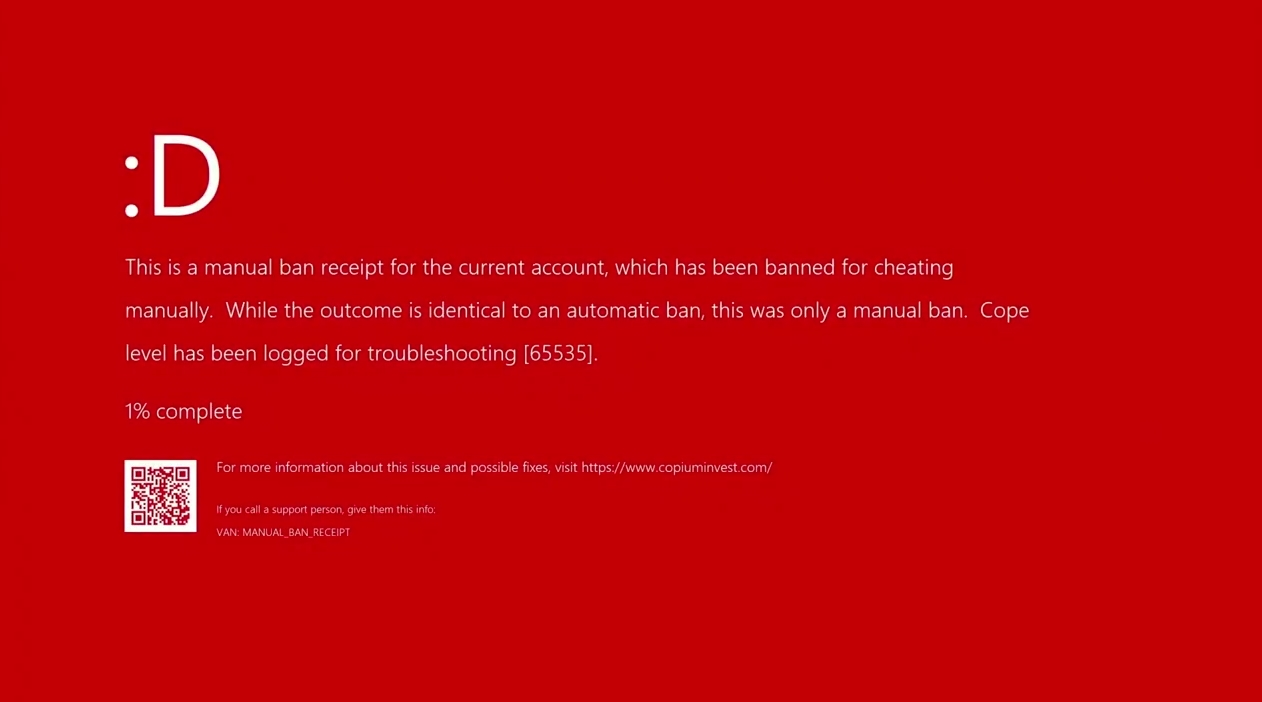
Peu après le déploiement de la mise à jour, des captures d’écran d’écrans d’erreur rouges ont commencé à circuler en ligne, accompagnées de affirmations selon lesquelles les PC devenaient totalement inutilisables. Riot a jeté de l’huile sur le feu en publiant une photo de plusieurs dispositifs DMA affectés avec la légende : « Félicitations aux propriétaires d’un tout nouveau presse-papiers à 6 000 $. »
Le post s’est répandu instantanément. Une partie significative de la base de joueurs l’a pris au pied de la lettre — l’anti-triche détruisait désormais physiquement le matériel. La panique a balayé Reddit, les serveurs Discord et les forums de jeu en quelques heures.
Ce que Vanguard fait réellement à votre PC — et ce qu’il ne peut pas faire
Riot a été contraint de publier une clarification détaillée : « Vanguard n’endommage pas le matériel et ne désactive pas vos appareils. La photo que nous avons publiée montre des dispositifs de triche matériels vendus explicitement pour tricher dans Valorant.”
L’entreprise a ensuite expliqué le mécanisme technique : Vanguard s’appuie sur la fonction de sécurité intégrée au CPU appelée IOMMU — Input-Output Memory Management Unit — pour détecter et neutraliser les cartes DMA lorsque les protections IOMMU sont actives.
En termes simples : Vanguard ne casse rien physiquement. Il rend le matériel DMA inutile pour tricher dans Valorant — mais il ne transforme pas votre configuration en un cale-porte hors de prix.
Les joueurs ordinaires sans équipement DMA ne rencontreront aucun problème lié au matériel. La mise à jour cible exclusivement les dispositifs de triche basés sur DMA.
Voici un claire récapitulatif de ce qui était redouté par rapport à ce qui se passe réellement :
| Ce que les gens affirmaient en ligne | Ce qui se passe réellement |
|---|---|
| Vanguard transforme les PC en briques | Vanguard bloque les dispositifs DMA via IOMMU |
| L’anti-triche endommage le matériel | Aucun dommage matériel physique ne se produit |
| Les joueurs normaux sont en danger | Seuls les propriétaires de matériel de triche DMA sont affectés |
| Réinstallation de Windows requise | Seuls les logiciels de triche perdent leur fonctionnalité |
| Vanguard agit même sans Valorant installé | Le blocage DMA opère au niveau système en continu |
Pourquoi l'IOMMU importe — et ce que signifie vraiment un anti-triche au niveau noyau
Vanguard est un anti-triche au niveau noyau, ce qui signifie qu'il opère avec l'accès le plus profond possible à votre système d'exploitation. Depuis son introduction dans Valorant en 2020, il a été un paratonnerre de controverses — les joueurs ont soulevé des inquiétudes concernant la sécurité, les crashs en cours de partie, et des incidents où Vanguard a temporairement empêché le lancement de jeux sans rapport provenant d'autres développeurs.
Fonctionner au niveau du noyau signifie que Vanguard est actif dès le démarrage du système et dispose d'une visibilité nettement plus large qu'une application typique. C'est précisément ce qui lui permet d'attraper les tricheurs DMA — et précisément ce qui inquiète une partie de la base de joueurs.
Les appareils DMA ne sont pas des scripts bon marché téléchargés depuis un forum louche. Ce sont des périphériques physiques connectés via SATA ou NVMe, opérant sous le radar des méthodes de détection conventionnelles. Une installation complète de triche DMA peut coûter entre 500 $ et plusieurs milliers de dollars — c'est exactement pourquoi la pique de Riot sur le « presse-papier » a eu l'impact qu'elle a eu.
La question inconfortable : et les joueurs qui n'ont jamais triché ?
C'est là que l'histoire devient un peu plus trouble. Un certain nombre de joueurs qui affirment n'avoir jamais utilisé de logiciel de triche ont également signalé des problèmes après la mise à jour — alléguant que Vanguard a signalé à tort leur matériel comme équipement de triche.
Riot n'a pas fourni de réponse directe à ces cas spécifiques. L'entreprise maintient que les utilisateurs ordinaires ne sont pas affectés, mais les plaintes sur Reddit continuent de s'accumuler.
Ce n'est pas la première fois que ce schéma se répète. Une situation presque identique est apparue en 2024, lorsque des utilisateurs ont également allégué qu'une mise à jour de Vanguard rendait les PC non fonctionnels. À l'époque, Riot a déclaré qu'il était incapable de vérifier les incidents signalés.
Cela ne signifie pas nécessairement que Riot est malhonnête — les faux positifs dans les systèmes anti-triche ont des explications techniques légitimes. Mais le cycle récurrent « mise à jour → plaintes → démenti » érode discrètement la confiance parmi les joueurs qui n'ont rien fait de mal.
Ce qu Valorant Les joueurs doivent savoir maintenant
Si vous jouez à Valorant ou League of Legends et que vous êtes préoccupé par ce que Vanguard fait à votre système, voici la situation actuelle en termes pratiques :
- Le matériel standard est sûr. Votre GPU, RAM, disques de stockage et autres composants habituels ne sont pas touchés par Vanguard.
- Les cartes DMA sont bloquées via IOMMU. Si vous possédez l'un de ces appareils, il ne fonctionnera plus tant que la protection IOMMU est activée.
- L'IOMMU est toujours requis pour lancer Valorant. Cette exigence n'a pas changé — vous ne pouvez pas désactiver l'IOMMU pour contourner le blocage et continuer à jouer.
- Les écrans rouges et les crashs ne sont pas des signes de dommage physique. Si vous voyez des erreurs, il s'agit très probablement d'un problème de compatibilité ou d'un faux positif — pas d'un composant détruit.
- Si vous pensez avoir été signalé à tort, contactez le support Riot avec une description détaillée de votre configuration matérielle.
Prochain épisode : la course aux armements anti-triche devient sérieuse
Cet incident est le symptôme d’un conflit plus profond et en escalade. La situation a ravivé un large débat sur le degré d’agressivité que les mesures anti-triche dans les jeux compétitifs devraient atteindre. Les triches par DMA ne sont plus un problème logiciel — ce sont des périphériques physiques, conçus et vendus spécifiquement pour déjouer les systèmes anti-triche. Quand les tricheurs sont prêts à dépenser des milliers de dollars en matériel conçu à cette fin, les développeurs n’ont guère d’autre choix que de riposter au même niveau système.
Riot a été explicite sur ses intentions : « Nous continuerons d’investir dans l’anti-triche pour protéger l’intégrité compétitive, et nous continuerons d’être aussi transparents que possible sur le fonctionnement de ces systèmes. »
Pour les joueurs légitimes, la mise à jour est une bonne nouvelle — des milliers de dollars de matériel de triche ont été réduits à l’état de presse-papiers coûteux. Pour l’ensemble de Valorant l’écosystème, c’est un pas significatif vers un environnement compétitif plus sain.
Mais la frustration persistante est légitime. Riot a déclenché la panique avec son propre post — et c’est un rappel de la mince ligne qui sépare une opération de communication confiante d’une crise communautaire totale. La prochaine fois que l’entreprise voudra célébrer une victoire contre les tricheurs, il serait judicieux de s’assurer que le message passe correctement : ce sont les triches qui sont bloquées, pas votre PC.